Protege tu PYME con pfSense
Protege la red de tu pyme sin pagar de más: te explicamos qué es pfSense, qué equipo Netgate elegir y cómo se aplica en tres empresas reales.
Si tu empresa tiene más de diez computadoras, teléfonos IP, una impresora en red y wifi para visitas, el firewall básico del módem de tu proveedor de internet se queda corto. No separa redes, no ofrece una VPN seria para tu equipo remoto y no te deja ver con claridad qué está pasando en tu tráfico. Un firewall empresarial sí lo hace, pero muchas marcas lo venden con licencias y suscripciones que encarecen el proyecto.
pfSense, el software de firewall de código abierto que desarrolla Netgate, es una alternativa que la propia marca reporta con más de tres millones de instalaciones en el mundo. Antes de decidir, conviene entender cómo funciona y qué equipo se ajusta a tu empresa.
¿Qué hace un firewall por tu empresa?
Un firewall es el punto de control entre tu red interna e internet. Un buen equipo hace cinco cosas:
- Filtra el tráfico que entra y sale según reglas que tú defines.
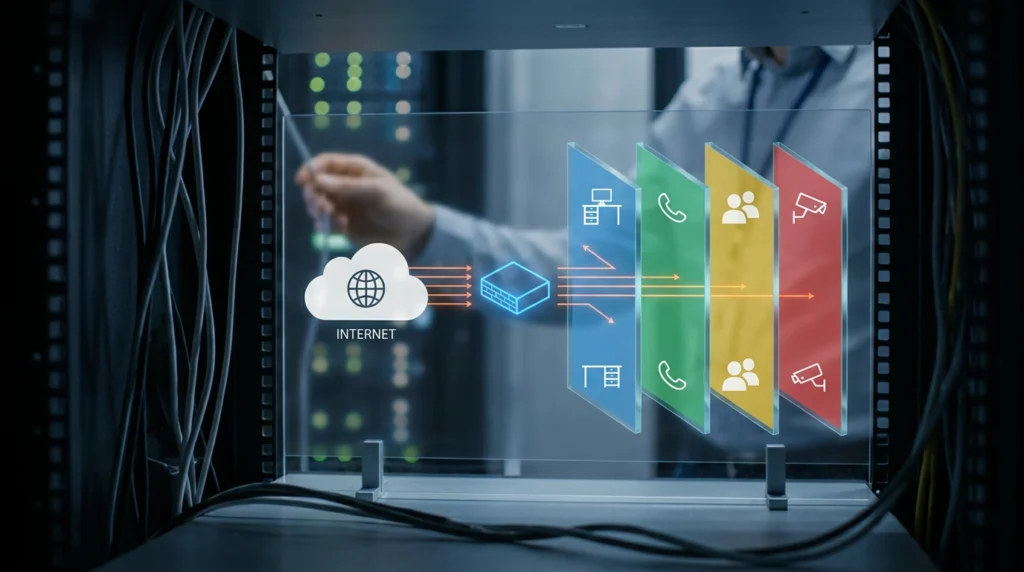
- Separa tu red en zonas (oficina, voz, invitados, cámaras) para que un problema en una no contagie a las demás.
- Conecta de forma cifrada a tus sucursales y a tu personal en casa mediante VPN.
- Mantiene el servicio si cae un proveedor de internet, usando un segundo enlace.
- Registra lo que ocurre, para que puedas investigar cuando algo falla.
Lo que debes saber de pfSense
- Es firewall, router y VPN en un solo equipo. Según el proyecto, es una distribución de código abierto basada en FreeBSD, pensada para funcionar como firewall y router, y se administra completamente desde el navegador. Su código se distribuye con licencia Apache 2.0. La propia documentación del proyecto advierte que quien no ha trabajado con firewalls empresariales puede tener una curva de aprendizaje.
- Existen dos ediciones: CE y Plus. pfSense CE (Community Edition) es el proyecto abierto y gratuito, mantenido por la comunidad y sin soporte comercial. pfSense Plus es la versión comercial de Netgate, con funciones adicionales y soporte. Netgate la incluye sin costo adicional en todos sus equipos y la ofrece por suscripción si quieres instalarla en hardware de terceros.
- El precio no crece con tus usuarios ni con tu velocidad. Netgate afirma que no cobra recargos por funciones ni por rendimiento. En sus equipos, el soporte básico (TAC Lite) viene incluido durante toda la vida del producto. Sin embargo, si instalas Plus en tu propio hardware, existen costos de suscripción que puedes solicitar aquí, así como niveles de soporte ya sea profesional o empresarial que pueden ser cotizados en forma anual.
- Las versiones vigentes son recientes. A octubre de 2026, la versión actual de Plus es la 26.07 (agosto de 2026) y la de CE es la 2.9.0 (agosto de 2026). La 26.07 incluyó una actualización de seguridad crítica para WireGuard, un recordatorio de por qué conviene mantener el equipo actualizado.
- Bloquea por defecto, pero no se configura solo. El tráfico que llega desde internet queda bloqueado mientras no crees una regla que lo permita, y el panel de administración no está expuesto fuera de tu red local de fábrica. Eso no basta: tu seguridad final depende de las reglas que agregues. En el foro de Netgate, usuarios veteranos coinciden en que gran parte de los problemas reportados provienen de configuraciones incorrectas, no del software.
- Los paquetes adicionales cuestan rendimiento. Puedes sumar un sistema de detección de intrusos (Suricata o Snort) y listas de bloqueo (pfBlockerNG). Según la comunidad, activarlos exige afinación y más procesador, y las listas de DNS demasiado grandes pueden causar fallas en para resolver dominios. Para una red pequeña no son obligatorios; para una empresa con datos sensibles, conviene activarlos en un equipo con margen.
- Netgate está construyendo una nueva forma de administrar. Netgate Nexus es su controlador para gestionar varios equipos desde un solo lugar, y varias funciones nuevas de la versión 26.07 son exclusivas de él. Si administras muchas sucursales, vale la pena preguntarlo desde el inicio.
pfSense frente a un firewall de marca: dónde está el ahorro
La diferencia no suele estar en el precio del equipo, sino en lo que viene después. Muchos fabricantes cobran suscripciones anuales por funciones como filtrado web, prevención de intrusiones o VPN para más usuarios. Con Netgate, el costo recurrente se limita al soporte que decidas contratar. Al comparar cotizaciones, pide siempre el costo total a tres años (equipo, licencias y soporte), no solo el precio de lista.
Tres ejemplos para tu empresa
Ejemplo 1: Despacho contable de 15 personas
Situación: una sede en CDMX, internet de fibra de 200 Mbps, tres personas que trabajan desde casa y visitas que piden la contraseña del wifi.
Solución: un Netgate 2100 con tres zonas: Oficina, Invitados (aislada, solo con salida a internet) e Impresoras. Para el personal remoto, una VPN con acceso únicamente a los archivos que necesitan. Netgate publica para este equipo cerca de 249 Mbps de firewall con tráfico mixto, así que con 200 Mbps funciona, pero sin mucho margen. Si planean subir a 300 Mbps o activar detección de intrusos, conviene saltar al modelo 4200.
Resultado: los invitados no ven los equipos de la oficina y el despacho controla quién entra a su información.
Ejemplo 2: Comercializadora con matriz y dos sucursales
Situación: el ERP vive en la matriz y las sucursales se conectan a él por internet abierto.
Solución: una VPN IPsec entre sedes. En la matriz, un Netgate 4200 (hasta 1.05 Gbps de IPsec con tráfico mixto y soporte para alta disponibilidad con un segundo equipo). En cada sucursal, un Netgate 1100 o 2100 según el tráfico. Un detalle que ahorra dolores de cabeza: cada sede debe usar un rango de IP distinto (por ejemplo 10.10.0.0/24 en matriz, 10.20.0.0/24 y 10.30.0.0/24 en sucursales), porque dos redes con el mismo rango no pueden enlazarse.
Resultado: el ERP deja de exponerse a internet y las sucursales trabajan como si estuvieran en la misma red.
Ejemplo 3: Call center de 40 agentes con telefonía IP
Situación: una caída de internet significa llamadas perdidas y agentes detenidos.
Solución: doble enlace de internet con conmutación automática (multi-WAN), una zona exclusiva para teléfonos IP y un Netgate 4200. El tráfico de voz es ligero: 40 llamadas simultáneas con el códec G.711 consumen del orden de 3 a 4 Mbps. Lo crítico es la continuidad y la baja latencia, no el ancho de banda.
Resultado: si un proveedor falla, las llamadas continúan por el segundo enlace. Es una base ideal para soluciones de call center como uContact.
Checklist para las primeras horas
- Cambia las credenciales de administrador y usa una contraseña robusta te ayudamos con nuestra guía de contraseñas seguras.
- Deja el panel de administración solo en la red interna o en una zona de administración; nunca lo expongas a internet.
- Segmenta: al menos oficina, voz, invitados y cámaras o dispositivos IoT.
- Revisa las reglas de salida. La configuración inicial permite que la red local salga a cualquier destino; ajústala a lo que tu empresa necesita.
- Respalda la configuración antes de cada cambio importante. Los foros de Netgate están llenos de usuarios que se bloquearon el acceso al cambiar puertos o reglas sin un respaldo a la mano.
- Actualiza a la versión vigente y programa una revisión periódica.
- Activa la detección de intrusos con pocas reglas y mide el uso de procesador antes de agregar más.
- Prueba el respaldo de internet desconectando el enlace principal en un horario controlado.
En resumen
pfSense ofrece funciones de firewall empresarial sin cobrar por usuarios ni por velocidad, siempre que elijas el equipo correcto y lo configures bien. En iTrixbox, somos distribuidores de Netgate y podemos ayudarte a dimensionar el equipo, instalarlo y dejarlo funcionando con soporte local.
¿Quieres saber qué modelo necesita tu empresa? Envíanos un mensaje y con gusto uno de nuestros asesores especializados se contactará contigo.